
Imagine a cena: você está voltando para casa no fim do dia, o trânsito travado, e o painel de LED gigante na avenida começa a exibir pornografia. Parece piada de mau gosto ou roteiro de ficção científica barata, mas foi exatamente o que aconteceu — e não em um único lugar. Na mesma quinta-feira, telas digitais no Egito, na Malásia e aqui no Brasil foram tomadas por conteúdo sexual explícito. Um grupo no Telegram assumiu a autoria e, com uma dose generosa de deboche, disse que a operação era simples o bastante para “qualquer um com dois neurônios” executar.
O detalhe mais desconfortável não é o conteúdo em si. É o motivo pelo qual ele apareceu: infraestrutura mal configurada, exposta na internet, sem o mínimo de cuidado. Estamos falando de redes de publicidade que movimentam milhões e que, na prática, deixam a porta dos fundos destrancada.
Um ataque, vários países ao mesmo tempo
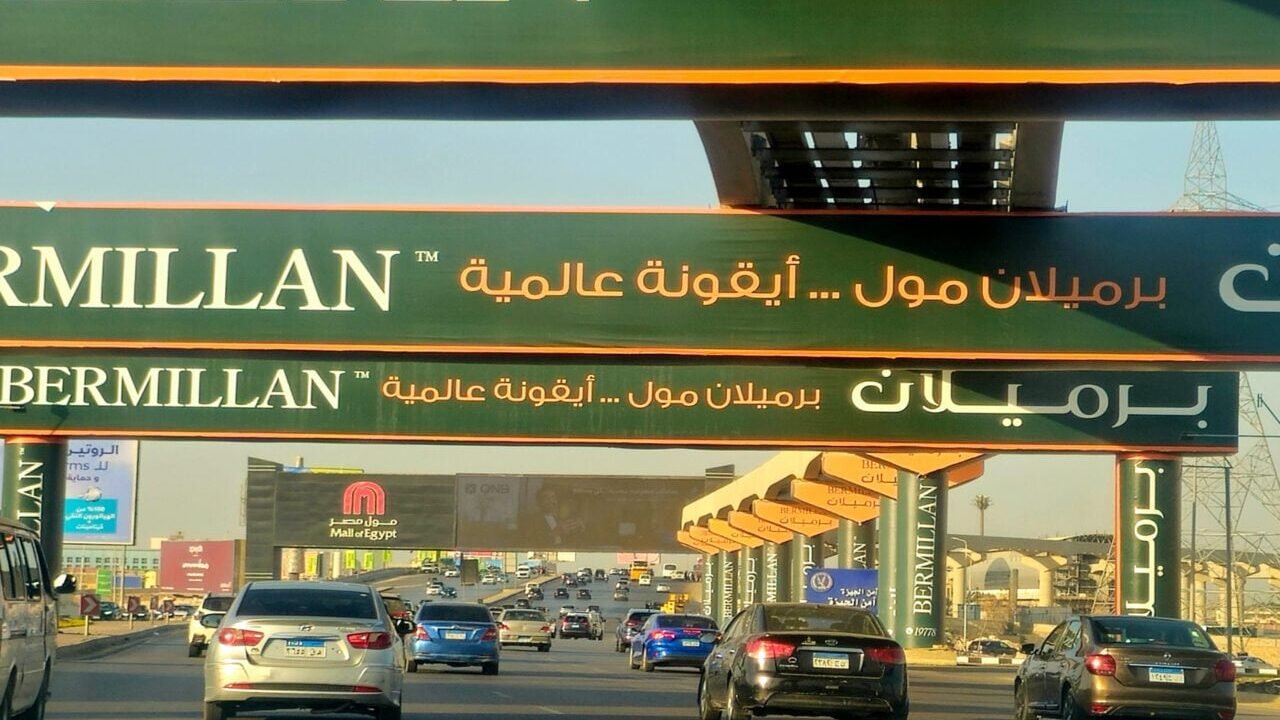
O caso mais visível rolou no Egito, num telão enorme sobre o eixo 26 de Julho, uma das vias mais movimentadas que ligam o Cairo aos subúrbios a oeste. Motoristas pararam os carros para filmar. A tela exibia o vídeo pornográfico sobreposto por um texto creditando o “vazamento” e um handle do Telegram, segundo a CNN.
O Ministério do Interior egípcio jogou a responsabilidade em camadas: a tela pertencia à Al Arabia United, que havia subcontratado uma empresa internacional não identificada. O site dessa empresa teria sido atacado, e o conteúdo acabou transmitido simultaneamente em outros países. A Al Arabia United é uma joint venture egípcio-saudita criada em 2022 e opera cerca de 1.926 painéis, sendo 239 digitais, em Cairo, Gizé, Alexandria e no litoral norte.
Na Malásia, o conselho municipal de Kluang, em Johor, confirmou que telas públicas de LED foram comprometidas e desligou tudo. A polícia abriu investigação depois que um homem de 42 anos relatou o caso por WhatsApp, enviando prints e vídeos, segundo o jornal The Star.
Como o ataque foi feito (e por que foi tão fácil)
Em entrevista ao The Cairo Report, o grupo responsável explicou que não atacou painel por painel. O alvo foi o software que envia o conteúdo para os displays. Usando pseudônimos como Never, 19ylegal, CH e Nivex, os participantes rodaram um scan automatizado e aleatório por cerca de duas horas, encontrando milhares de sistemas expostos — todos acessíveis por páginas web e interfaces sem proteção básica.
Nada de exploit exótico de dia zero. É o equivalente digital a encontrar um roteador com senha “admin” na rede do vizinho. O grupo ainda cutucou a ferida: empresas gastam fortunas construindo infraestrutura em vários países, mas deixam as telas e as redes de publicidade conectadas à internet sem qualquer barreira.
O canal Leakers$ afirma não pedir resgate nem atuar como grupo de ransomware. A motivação declarada é expor falhas — e, no caso egípcio, mandar um recado político sobre repressão e estagnação. Para eles, a imprensa tradicional infla essas operações como se fossem sofisticadas ou patrocinadas por Estados, quando o problema é bem mais mundano.
O caso brasileiro em Campo Maior
Aqui no Brasil, o episódio aconteceu em Campo Maior, no Piauí, num painel de LED de uma avenida próxima à BR-343. O vídeo que circulou mostra um homem nu sentado nas proximidades e alguém reagindo em voz alta, sem acreditar no que via. A empresa Ferreira & Ferreira Publicidade e Comunicação confirmou o ataque cibernético, desligou o equipamento na hora, registrou boletim de ocorrência e pediu desculpas públicas — a reportagem do G1 tem os detalhes do caso piauiense.
Não é a primeira vez — e não será a última
O histórico é mais longo do que parece. Em 2022, um telão em Brisbane, na Austrália, exibiu pornografia por vários minutos. Em 2016, um homem foi preso em Jacarta depois de transmitir conteúdo adulto num painel hackeado por brincadeira. Em 2023, Bagdá desligou telas publicitárias da cidade após um episódio ligado a uma disputa financeira entre um técnico e a empresa operadora.
E tem o clássico: em 2019, o pesquisador de segurança Drew Green conseguiu acesso a um sistema de sinalização digital conectado à internet simplesmente porque a senha de administrador padrão nunca havia sido trocada. O problema é tão recorrente que a Out of Home Advertising Association of America recomendou explicitamente, nas diretrizes de segurança de 2024, não confiar nas senhas de fábrica dos fabricantes.
| Ano | Local | Contexto |
|---|---|---|
| 2016 | Jacarta, Indonésia | Brincadeira, autor preso |
| 2019 | Pesquisa de segurança | Senha padrão + falhas encadeadas |
| 2022 | Brisbane, Austrália | Conteúdo adulto por minutos |
| 2023 | Bagdá, Iraque | Disputa financeira de um técnico |
| 2026 | Egito, Malásia, Brasil | Ataque ao software de transmissão |
Por que isso deveria preocupar você
Painéis de LED são, tecnicamente, dispositivos de IoT pendurados em postes. Cada um é um computador conectado a um CMS na nuvem — e, quando esse CMS é comprometido, todos os painéis caem juntos, como peças de dominó. É a lição clássica de cadeia de suprimentos: você pode ter a melhor segurança do mundo, mas herda o descuido do fornecedor.
O impacto vai além do vexame. Conteúdo impróprio em via pública gera exposição de menores, danos de imagem, responsabilidade civil e até risco de acidentes, já que motoristas literalmente param para filmar. E o mais incômodo: grupos de cibercriminosos estão de olho nessa superfície gigante e frequentemente esquecida.
Veredito: a lição que fica
Se você opera qualquer rede de sinalização digital, o checklist é curto e sem desculpa: troque senhas de fábrica, coloque o CMS atrás de autenticação forte, use VPN ou rede segmentada, aplique atualizações e monitore acessos fora do padrão. Contratos com fornecedores precisam incluir auditoria de segurança — não só prazo de entrega.
Para o resto de nós, fica o recado de que a internet das coisas é uma selva: cada tela conectada sem proteção é uma porta a mais. E se um grupo aleatório consegue invadir telões de três continentes em duas horas, imagine o que um adversário persistente não faria. Que o vexo sirva de alerta — antes que a próxima piada passe no painel da sua cidade.
Abaixo o caso do Piauí:
Fonte: Gizmodo